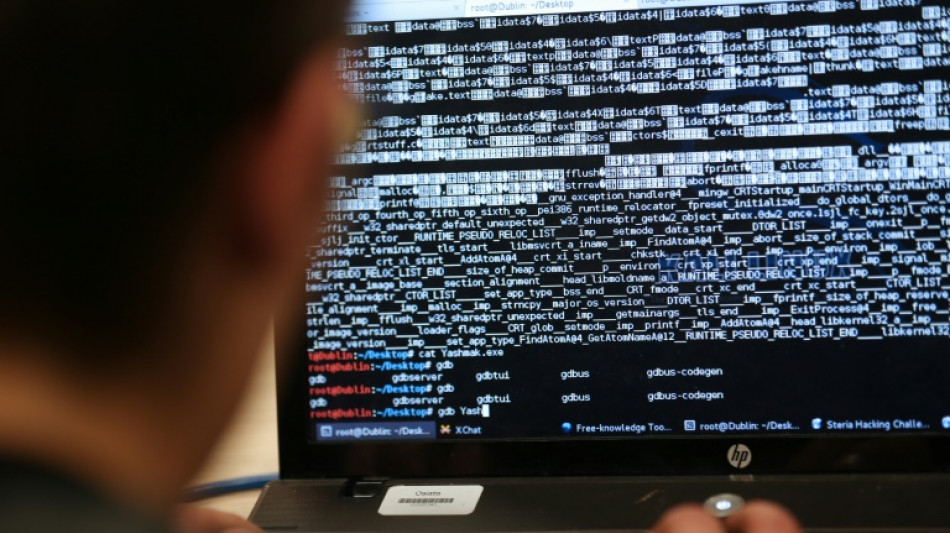
Le russe LockBit, ex-leader mondial de la cybercriminalité: anatomie d'une chute / Photo: THOMAS SAMSON - AFP/Archives
Qui a voulu la peau de LockBit, prestataire majeur de la cybercriminalité mondiale? Son intenable fondateur russe est-il libre, détenu, mort? A quel jeu trouble se livre le Kremlin avec les cyber-escrocs, aux confins entre dark web et monde réel?
Le 7 mai dernier, LockBit a été victime d'un craquage de son système et du vol d'une partie de ses données. Une humiliation pour l'ex-numéro un mondial du rançongiciel, ces logiciels malveillants qui pénètrent dans le système d'une entreprise, pillent ses contenus et permettent d'extorquer de l'argent à ses propriétaires.
Sur son site est apparu un message moqueur: "Don't do crime, crime is bad, xoxo from Prague" (Ne commettez pas de crime, le crime, c'est mal. Bisous de Prague). Depuis, dans le petit monde de la cyber threat intelligence (renseignement sur la menace cyber, CTI), l'anecdote fait ricaner et réfléchir.
Car LockBit a été un grand prestataire de services, indispensable à ses "affiliés", les rançonneurs eux-mêmes. Il fournissait notamment les logiciels d'attaque, le chiffrage pour approcher les victimes, l'hébergement des données volées, les méthodes de blanchiment.
Comme un intermédiaire qui fournirait passeports, armes à feu et voiture à un groupe terroriste. Sauf que la transaction se règle en cryptomonnaies et qu'il n'y a ni patronyme, ni visage apparent, ni contact physique.
Damien Bancal, expert en cybercriminalité depuis plus de 30 ans, pose le décor.
Une crise comme celle-là secoue le milieu tout entier et provoque une multitude de commentaires et de dialogues, sur internet ou sur le dark, qui "permettent d'entrevoir les manipulations auxquelles ils (LockBit et les autres groupes, ndlr) se livrent ou dont ils font l'objet, qu'elles soient financières, techniques ou géopolitiques", explique-t-il à l'AFP.
- "Une marque" -
En 2023, LockBit était à l'origine de 44% des attaques par rançongiciel dans le monde, selon l'expert. Pourchassé par les polices occidentales, il subit une première vague d'arrestations, coordonnée par Londres et Washington, dans une dizaine de pays en février 2024, qui écorne sa crédibilité.
En France, la section de lutte contre la cybercriminalité du parquet de Paris a ouvert une enquête contre LockBit, ainsi que plusieurs dossiers distincts impliquant des affiliés et des membres d'autres groupes cybercriminels.
Rien qu'en 2024, la section a été saisie de plaintes sur 450 attaques par rançongiciels, parmi lesquels LockBit était le groupe le plus actif. "LockBit, c'était vraiment une marque", confirme à l'AFP le parquet de Paris.
La toute récente intrusion sauvage - et étrangement non revendiquée - dans le système de la bête à moitié morte a fini de l'achever.
"LockBit était le numéro un. Aujourd'hui, il était en mode survie et a encore subi un coup avec cette divulgation", explique Vincent Hinderer, en charge de la CTI chez Orange Cyberdéfense (OCD).
Son activité persiste tant bien que mal. Mais l'observation des discussions en ligne, négociations et portefeuilles de monnaie virtuelle montrent des "attaques avec des petites rançons, donc un retour sur investissement relativement faible".
- Mafia 3.0 -
Dans l'univers de la cybercriminalité, les rapports de force peuvent basculer en l'espace d'un double-clic. "Certains groupes obtiennent une position dominante puis tombent en désuétude", explique Vincent Hinderer. "Conti était leader, puis LockBit, puis RansomHub. Aujourd'hui, d'autres reprennent le leadership".
"On peut faire un parallèle avec l'antiterrorisme", admet un fonctionnaire français de la cyberdéfense, sous couvert de l'anonymat. "On coupe une tête, d'autres repoussent".
Première certitude: le secteur est dominé par le monde russe.
Dans le top 10 des prestataires du cybercrime, "il y a deux groupes chinois, tout les autres sont russophones, la plupart encore physiquement localisés en Russie ou ses satellites", assure une pointure du domaine opérant dans le secteur privé, qui lui aussi requiert l'anonymat.
Vendredi, Europol et Eurojust ont revendiqué un nouveau coup de filet. Vingt mandats d'arrêt visant "en grande majorité des ressortissants russes", selon le parquet général de Francfort et la police fédérale allemande. 300 serveurs mis hors service, dont 50 se trouvaient en Allemagne. Saisie de 3,5 millions d'euros en cryptomonnaies.
Deuxième certitude: l'Etat russe joue un jeu complexe avec ces gangs. Le fonctionnaire français décrit ainsi la "porosité avec les services de l'Etat" de cette "mafia 3.0".
"On ne peut pas dire que les groupes soient commandités par l'Etat russe, mais la complaisance et l'impunité dont ils bénéficient suffisent à le rendre complice".
- Wanted: 10 millions de dollars -
La fuite des données de LockBit, abondamment commentée par la communauté des cyber-observateurs a permis d'apprendre qu'un de ses affiliés avait attaqué une ville russe de 50.000 habitants.
Mauvaise pioche: son fondateur, un certain Dimitri Khorochev, vit en Russie. Or, "on n'attaque pas dans son propre pays si on ne veut pas avoir de soucis judiciaires", résume Vincent Hinderer.
LockBit a immédiatement proposé à la municipalité attaquée un logiciel de décryptage, comme un antidote au poison qui la rongeait. Mais ce dernier n'a pas fonctionné. "C'est remonté au FSB qui a réglé le problème" en catimini, assure le fonctionnaire français.
La même source évoque aussi le cas de Maxime Yakubets, membre du groupe Evil Corp, recherché par Washington et qui affiche sans vergogne une somptueuse collection de voitures de luxe, avec des immatriculations dont certaines lettres sont réservées en principe aux fonctionnaires de haut rang.
Quant à Khorochev, sa tête est mise à prix pour 10 millions de dollars par le département d'Etat américain. En avril 2024, le site du ministère affichait la photo de ce Russe fringant de 32 ans, visage fin et regard acéré. Mais son poids, sa taille, la couleur de ses cheveux et de ses yeux étaient décrits comme inconnus.
"Depuis janvier 2020, LockBit a mené des attaques contre plus de 2.500 victimes à travers le monde, dont environ 1.800 aux États-Unis, (...) recevant au moins 150 millions de dollars en paiements de rançon effectués sous forme de monnaie numérique", précisait le département d'Etat.
Une somme qui, selon les experts, ne représente que sa seule part du butin, soit 20% des volumes dégagés par les intrusives opérations de ses affiliés. Le jeune trublion est, de fait, sous sanction du Trésor américain.
On le sait grandiloquent, provocateur, égocentré, comme lorsqu'il offre de l'argent à qui tatouera son logo sur son corps, ou à qui trouvera une faille dans son serveur.
- "Tu vas travailler pour nous" -
Pour le reste, mystère absolu. "Tant qu'il ne sort pas de Russie, il ne sera pas arrêté", tranche l'expert du secteur privé. Mais "on n'est pas sûr qu'il soit vivant".
Toutes les sources interrogées par l'AFP décrivent le comportement ambivalent des autorités russes, entre surveillance en bride courte, laxisme calculé et manipulation politique.
"L'Etat russe laisse faire les groupes, il est très content de cette forme de harcèlement continu" auquel les cybercriminels se livrent, assure le même expert. Surtout lorsqu'ils ciblent l'Ukraine ou des pays occidentaux.
Damien Bancal cite le cas de Sodinokibi, un groupe de pirates informatiques, aussi connu sous le nom de REvil, démantelé en janvier 2022.
"Le FBI (police fédérale américaine) avait donné un coup de main au FSB pour arrêter le groupe. Lors des arrestations, ils avaient trouvé des lingots d'or et leurs matelas étaient remplis de billets", raconte-t-il.
Depuis, l'invasion russe en Ukraine est passée par là, et "plus personne ne coopère avec qui que ce soit".
Interrogé par l'AFP lundi sur l'existence d'une demande officielle par Washington d'informations sur Dimitri Khorochev, le porte-parole du Kremlin Dmitri Peskov a déclaré ne disposer d'"aucune information".
Selon lui, "des contacts existent entre les services spéciaux (russe et américain, ndlr). Mais on ne peut pas parler pour l'heure d'une coopération d'ampleur".
De fait, Moscou tire largement profit de ces extorsions. "Arrêter aujourd'hui des rançonneurs, des professionnels de la prise d'otage d'entreprises, c'est mettre la main sur toutes les données qu'ils ont pu voler. C'est une manne providentielle", explique Damien Bancal.
Outre l'argent liquide et les cryptomonnaies, "ce sont des dizaines, si ce n'est des centaines de millions d'informations, qui ont été volées aux entreprises par des groupes de rançongiciels", dit-il.
En novembre 2024 est entrée en vigueur une loi russe permettant l'usage de cryptomonnaies comme moyen de contournement des sanctions occidentales, tout en encadrant strictement leur fabrication. Le texte prévoit que seules des entreprises inscrites dans un registre spécial ont le droit d'en produire massivement.
Mais la répression est à géométrie variable. En août dernier, un cybercriminel russe a été rendu à son pays lors d'un échange de prisonniers avec plusieurs pays occidentaux.
Et si la justice russe juge régulièrement des hackeurs à des peines de prison, Damien Bancal suppute un rapport de force loin du strict cadre légal: "Je t'arrête, je te fais quelques câlins à la mode russe et je te libère. Mais tu vas travailler pour nous", résume-t-il.
Les criminels jouent le jeu, contraints et forcés, parfois satisfaits de servir la patrie en étant passés "du bon côté de la force".
Le fondateur de LockBit, Dimitri Khorochev - ou quiconque se ferait passer pour lui - essaye pour sa part de rester debout. Il a d'abord minimisé l'importance des données piratées le 7 mai. Et offert une récompense à qui l'aiderait à retrouver son tourmenteur.
"Donnez des infos sur lui, qui il est — je paierai si l'info est authentique", a-t-il écrit sur son site. En attendant, bon baisers de Prague.
burs-dla/dab/sva/cls
G.Turek--TPP