AEX
-5.0200
Trois ans après son premier vol test, la mégafusée Starship d'Elon Musk va tenter lundi d'atteindre l'orbite terrestre, une étape clé dans le développement de ce gigantesque lanceur pensé pour de futurs voyages vers la Lune et Mars.
Une start-up allemande de pointe dans l'intelligence artificielle appelle l'Europe à considérer cette technologie avec plus d'optimisme malgré les inquiétudes quant à sa dangerosité, avertissant que les Européens risquent de prendre encore plus de retard sur les États-Unis et la Chine.
OpenAI a reconnu vendredi que ses outils d'intelligence artificielle (IA) avaient mis en ligne 53 images envoyées sur ChatGPT par des internautes, un nouvel incident qui touche cette fois des données de ses propres utilisateurs.
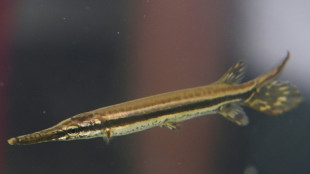
Dans des cuves sur une plage du Pacifique guatémaltèque, nagent des centaines d'alevins avant d'être relâchés. Ce sont les premiers à être nés en captivité dans un centre de conservation qui cherche à préserver le pejelagarto, poisson considéré comme un "fossile vivant".
Une cour américaine a donné raison vendredi au Pentagone, qui a écarté la start-up d'intelligence artificielle (IA) Anthropic de ses fournisseurs après son refus de laisser l'armée utiliser sans restriction son modèle Claude, contredisant en partie un autre jugement rendu fin août.
Arrêter de fumer après s'être vu diagnostiquer un cancer du poumon, réduit le risque de décès et de progression du cancer jusqu'à 55% et cet arrêt est bénéfique y compris à un stade avancé de la maladie et pour les gros fumeurs, montre une étude.
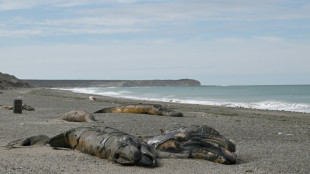
Des scientifiques enquêtent depuis juin sur les causes de la mort de centaines de baleineaux en Patagonie argentine, suspectant une infection bactérienne, alors que des dizaines de cadavres ont encore été retrouvés cette semaine sur des plages de la province de Chubut (sud), a indiqué un spécialiste à l'AFP.
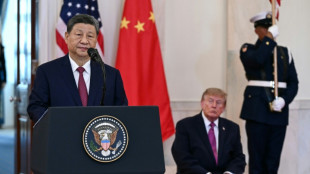
Xi Jinping, reçu avec des égards exceptionnels par Donald Trump, a profité de son passage à la Maison Blanche pour plaider la coexistence pacifique entre les deux superpuissances rivales, tout en maintenant ses priorités stratégiques.
Avec la montée en cadence dans l'aviation civile et militaire et la préparation d'une nouvelle génération d’avions toujours plus connectés, l'industrie aéronautique remet au coeur de sa stratégie une culture de sécurité, érodée pendant le Covid.
Od 11. září 2026 musí výrobci softwaru a zařízení oznamovat aktivně zneužívané zranitelnosti a závažné incidenty ovlivňující bezpečnost jejich produktů. A to je teprve začátek. V záplavě nové regulace a zkratek, jako je NIS2, DSA, AI Act, DNA, CSA2 či GIA možná zapadla další důležitá zkratka, vyprodukovaná evropskou legislativní smrští v rámci Digitální dekády.
Quand Brian Green franchit pour la première fois la porte d'Anthropic, dans la Silicon Valley, un jour de décembre 2025, accompagné d'un curé en chemise noire et col romain, il est loin d'imaginer ce qui va suivre.
Le patron du géant des réseaux sociaux Meta, Mark Zuckerberg, a dévoilé mercredi des lunettes connectées sans caméra, pensées comme porte d'entrée vers son intelligence artificielle (IA) Muse, sur fond de fronde contre ses autres modèles susceptibles de filmer les passants à leur insu.
La start-up américaine d'intelligence artificielle (IA) Anthropic a dévoilé mercredi le premier résultat de son nouveau laboratoire de biologie moléculaire, un système d'enzymes inconnu repéré par son modèle Claude, qu'elle présente comme la démonstration que l'IA peut accélérer la recherche fondamentale.
YouTube offre désormais la possibilité aux utilisateurs américains de personnaliser leur fil vidéo selon leurs centres d'intérêt, une nouvelle fonctionnalité articulée autour de l'intelligence artificielle (IA).
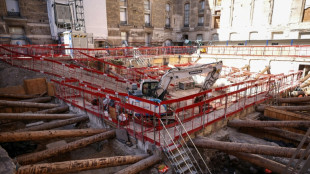
Un des mystères sur l'histoire de Paris est-il en passe d'être levé ? Un rempart d'une vingtaine de mètres de long datant de plus de 2.000 ans a été mis au jour pendant l'été en plein cœur de la capitale et pourrait attester, pour la première fois, des origines gauloises de la ville.
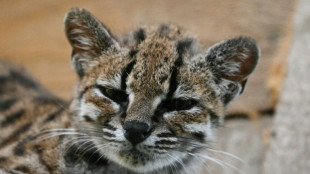
Une nouvelle espèce de félin sauvage a été découverte en Bolivie, une première dans le monde depuis plus d'un siècle, a annoncé à l'AFP une des scientifiques boliviennes ayant participé à cette découverte.
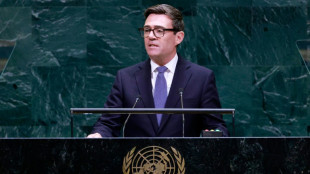
Le Premier ministre britannique Andy Burnham prévoit d'initier l'élaboration de standards de sécurité de l'intelligence artificielle (IA) sous l'égide du G20, alors que Donald Trump a répété mardi son opposition à toute forme de supervision internationale.
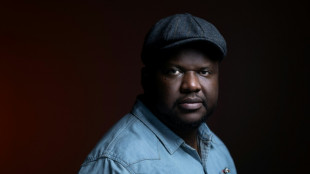
L'écrivain canado-haïtien Thélyson Orélien, l'une des révélations de la rentrée littéraire, a rejeté mardi les accusations d'avoir eu recours à l'IA pour écrire son roman "C'était ça ou mourir", portées par un compte X anonyme et devenues virales.
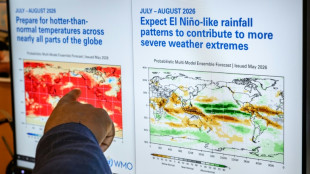
Les Nations unies ont alerté mardi sur les nombreuses répercussions potentielles d'El Niño sur la santé, soulignant que ce phénomène climatique naturel représente une "menace importante".
Plusieurs experts membres d'un comité des Nations unies sur l'intelligence artificielle (IA) ont mis en garde lundi contre le discours apocalyptique tenu par plusieurs professionnels du secteur quant aux risques de l'IA.
Le sommet annuel de l'ONU démarre mardi avec un discours attendu de Donald Trump, pourfendeur d'une institution qu'il accuse d'être incapable de résoudre les conflits dans le monde, au moment où lui-même semble enlisé dans sa guerre en Iran.
Depuis des générations, la tribu des Aetas vit au milieu de prairies à une centaine de kilomètres de Manille. Elle est aujourd'hui menacée d'expulsion en raison d'un vaste projet de pôle technologique à l'initiative des Etats-Unis.
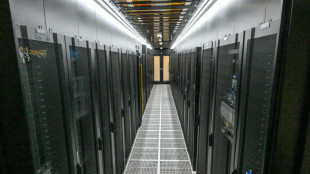
Depuis le centre de commandement ultramoderne Digital Realty à Singapour, des analystes ont les yeux rivés sur des cartes numériques et des tableaux de bord pour surveiller des centaines de centres de données à travers le monde.
Tisíce vzdělaných Keňanů si více než deset let vydělávaly psaním seminárních prací pro zahraniční vysokoškoláky. Rozšíření generativní umělé inteligence však během několika let poptávku po této práci prudce snížilo a odhalilo zranitelnost digitální ekonomiky založené na krátkodobých zakázkách.
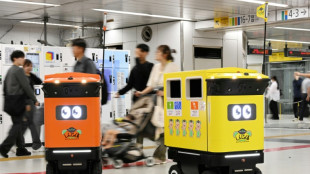
La gare la plus fréquentée au monde, située au coeur de Tokyo, au Japon, teste actuellement si des poubelles robotisées mobiles peuvent alléger la charge de travail des agents d’entretien, a déclaré vendredi un représentant de l’opérateur ferroviaire.
Peut-on arrêter une intelligence artificielle ? Tant qu'elle reste dans un environnement contrôlé, une IA peut techniquement être arrêtée. Mais plus elle agit de façon autonome sur plusieurs systèmes, plus son interruption devient complexe, expliquent des experts.
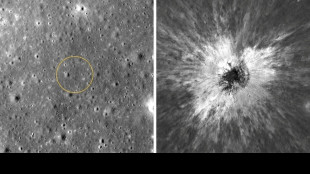
Un chercheur américain a découvert un imposant cratère s'étant récemment formé à la surface de la Lune grâce aux images d'une sonde de la Nasa, un "évènement qui n'arrive qu'une fois par siècle" selon les scientifiques.
"Plus petites qu'une clé USB" : l'Institut Curie développe des "tumeurs sur puce", des modèles miniatures capables de recréer in vitro les caractéristiques d'une tumeur. Cette nouvelle technologie sert à tester différents traitements afin d'identifier, à terme, le plus adapté à chaque patiente atteinte de formes complexes de cancers du sein.
OpenAI, Anthropic et Google DeepMind travaillent à la création d'un organe de supervision des risques liés à l'intelligence artificielle (IA) en écho aux appels à mieux contrôler les dérives de l'IA, un projet critiqué et déjà menacé d'un blocage politique.
Les taux d'intérêt des dettes souveraines continuent de grimper mardi, le coût de la dette américaine atteignant même son plus haut niveau depuis 19 ans, sur fond de hausse du pétrole et de pressions inflationnistes croissantes juste avant la réunion de la Réserve fédérale américaine (Fed).
Les taux d'intérêt des dettes souveraines continuent de grimper mardi, le coût de la dette américaine atteignant même son plus haut niveau depuis 19 ans, sur fond de hausse du pétrole et de pressions inflationnistes croissantes juste avant la réunion de la Réserve fédérale américaine (Fed).
La Bourse de Paris évolue dans le rouge mardi, freinée par la hausse continue des prix du pétrole et des taux d'intérêt des dettes souveraines, avant la très attendue réunion de la Réserve fédérale américaine (Fed).